

Więcej o książce
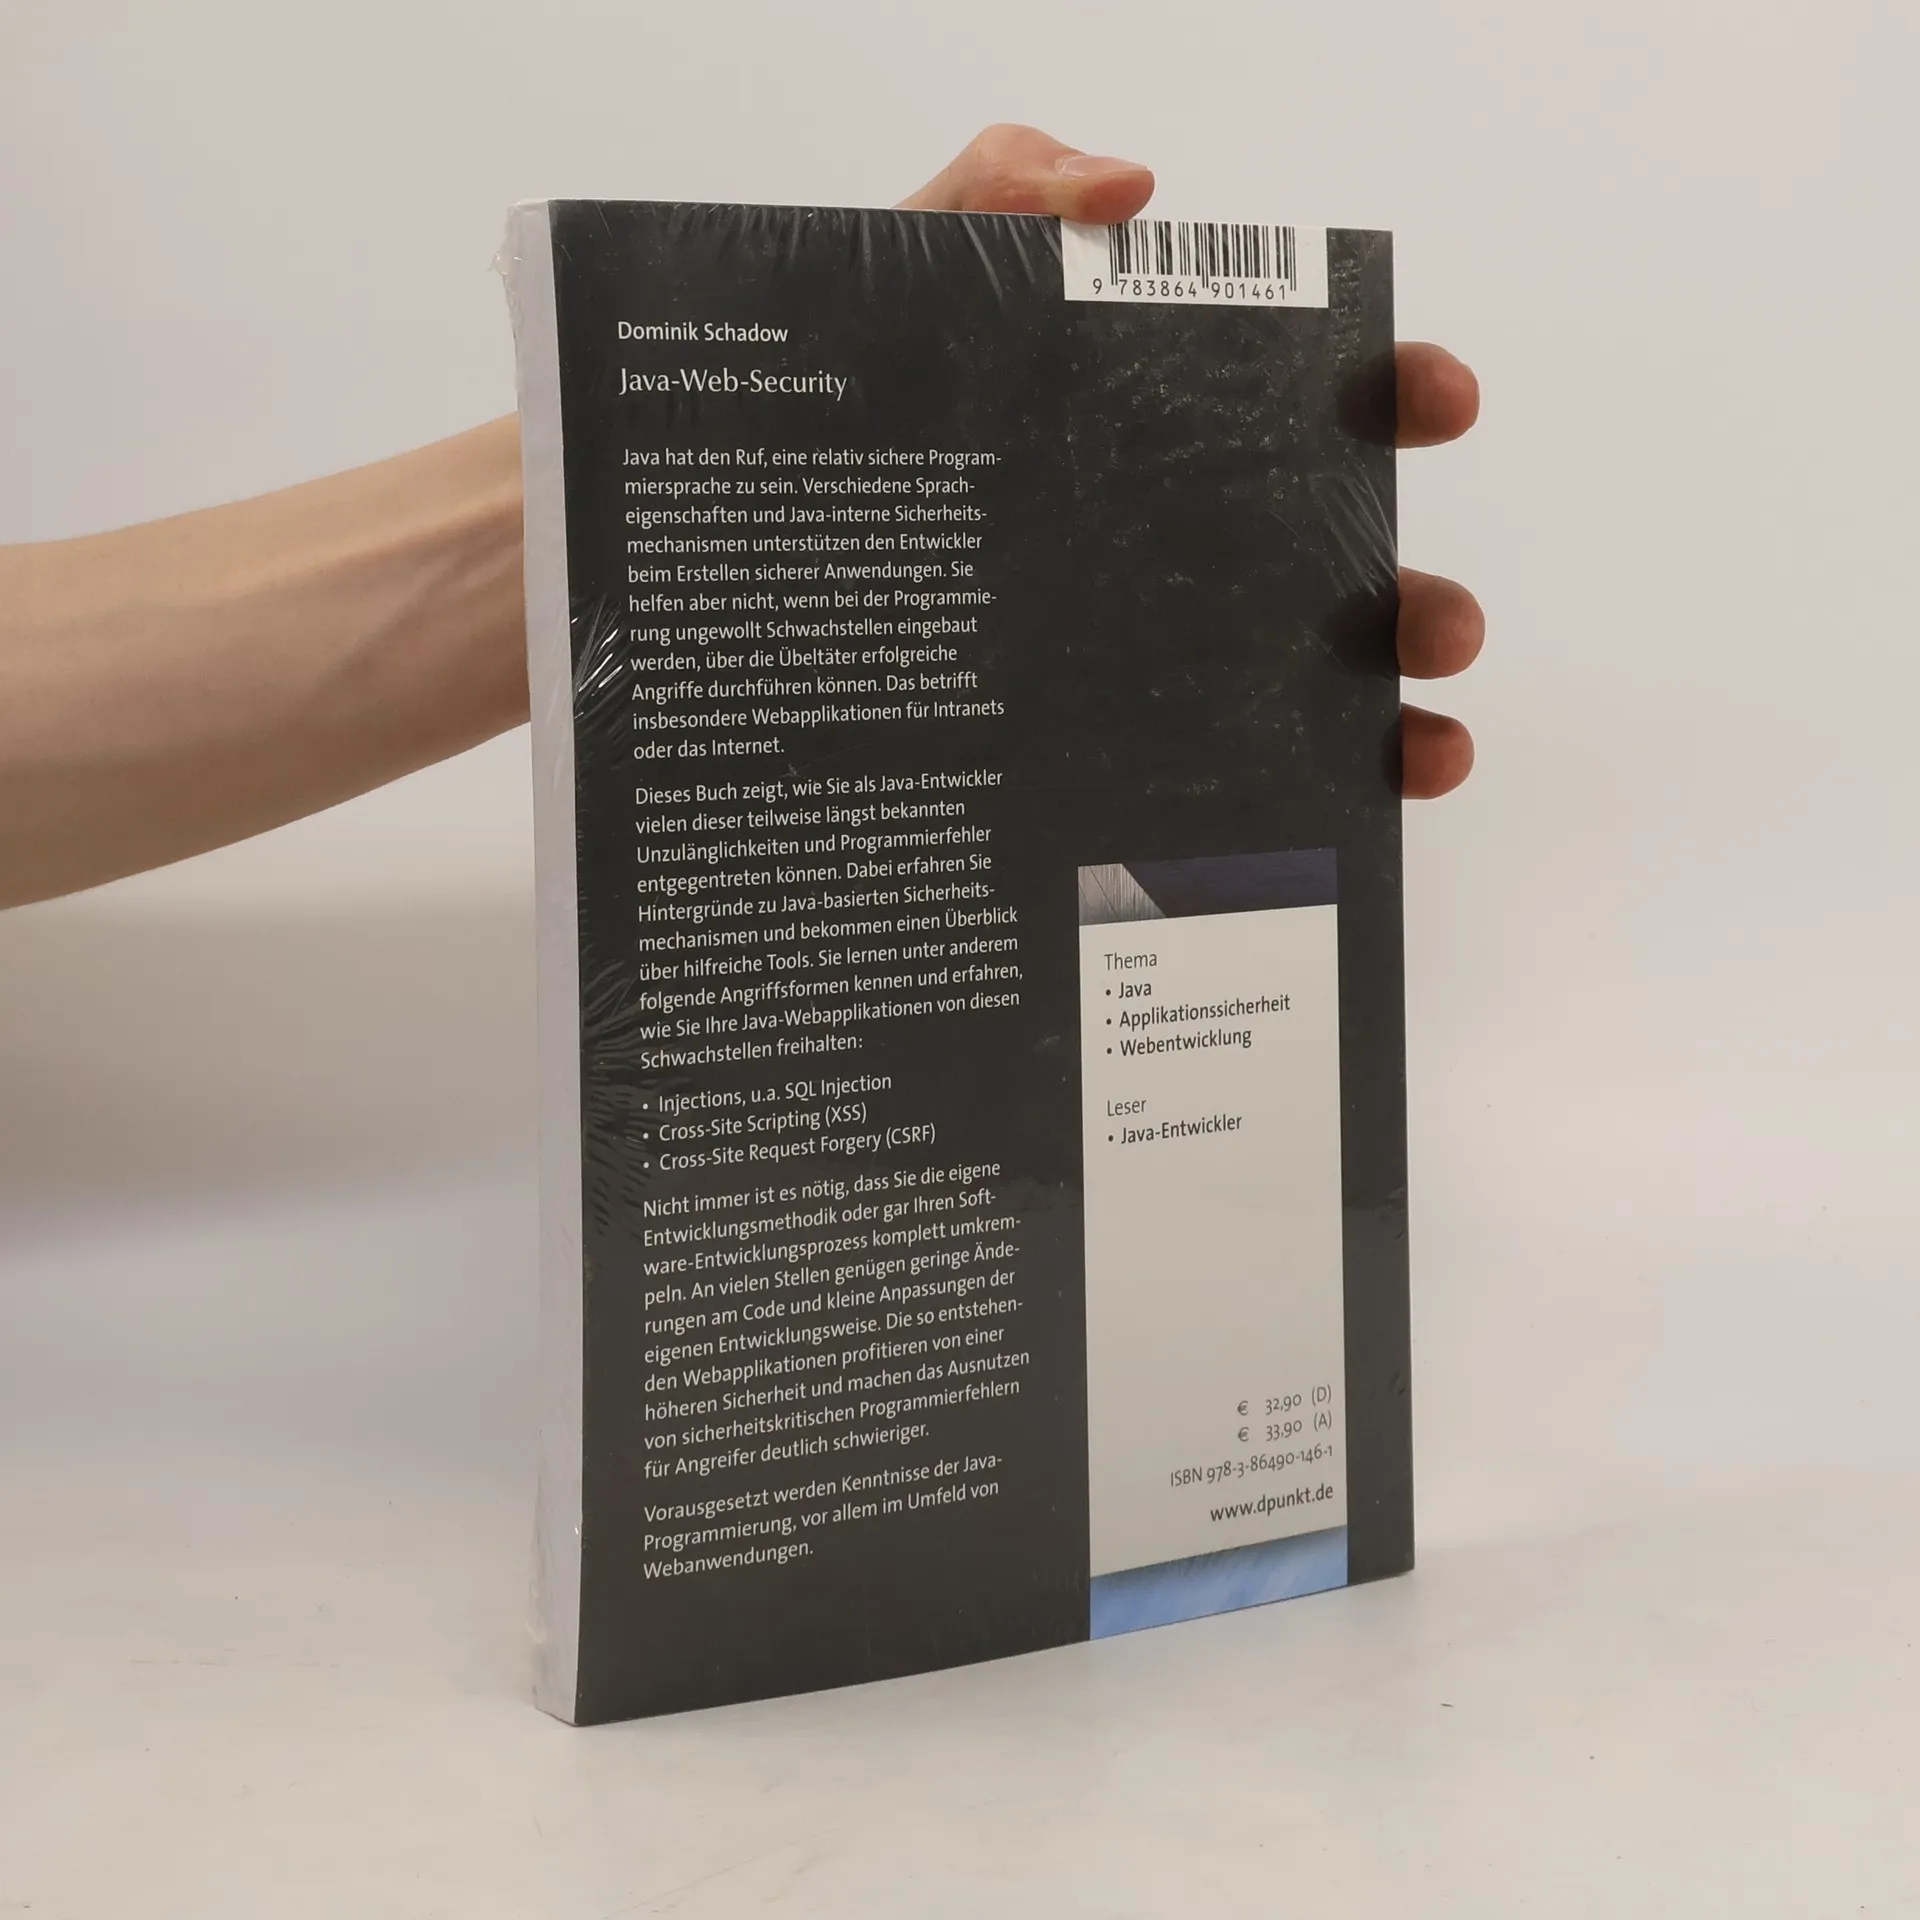
Java gilt als eine relativ sichere Programmiersprache, unterstützt durch verschiedene Spracheigenschaften und interne Sicherheitsmechanismen, die Entwicklern helfen, sichere Anwendungen zu erstellen. Allerdings können ungewollte Schwachstellen während der Programmierung entstehen, die Angreifern ermöglichen, erfolgreiche Attacken durchzuführen, insbesondere bei Webapplikationen für Intranets oder das Internet. Dieses Buch zeigt Java-Entwicklern, wie sie diesen bekannten Unzulänglichkeiten und Programmierfehlern entgegenwirken können. Es bietet Einblicke in Java-basierte Sicherheitsmechanismen und stellt hilfreiche Tools vor. Sie lernen verschiedene Angriffsformen kennen, darunter Injections wie SQL Injection, Cross-Site Scripting (XSS) und Cross-Site Request Forgery (CSRF). Oftmals ist es nicht notwendig, die gesamte Entwicklungsmethodik oder den Software-Entwicklungsprozess grundlegend zu ändern. Häufig genügen kleine Anpassungen im Code und der eigenen Entwicklungsweise. Die resultierenden Webapplikationen profitieren von erhöhter Sicherheit, wodurch es Angreifern deutlich erschwert wird, sicherheitskritische Programmierfehler auszunutzen. Vorausgesetzt werden Kenntnisse in der Java-Programmierung, insbesondere im Bereich von Webanwendungen.
Zakup książki
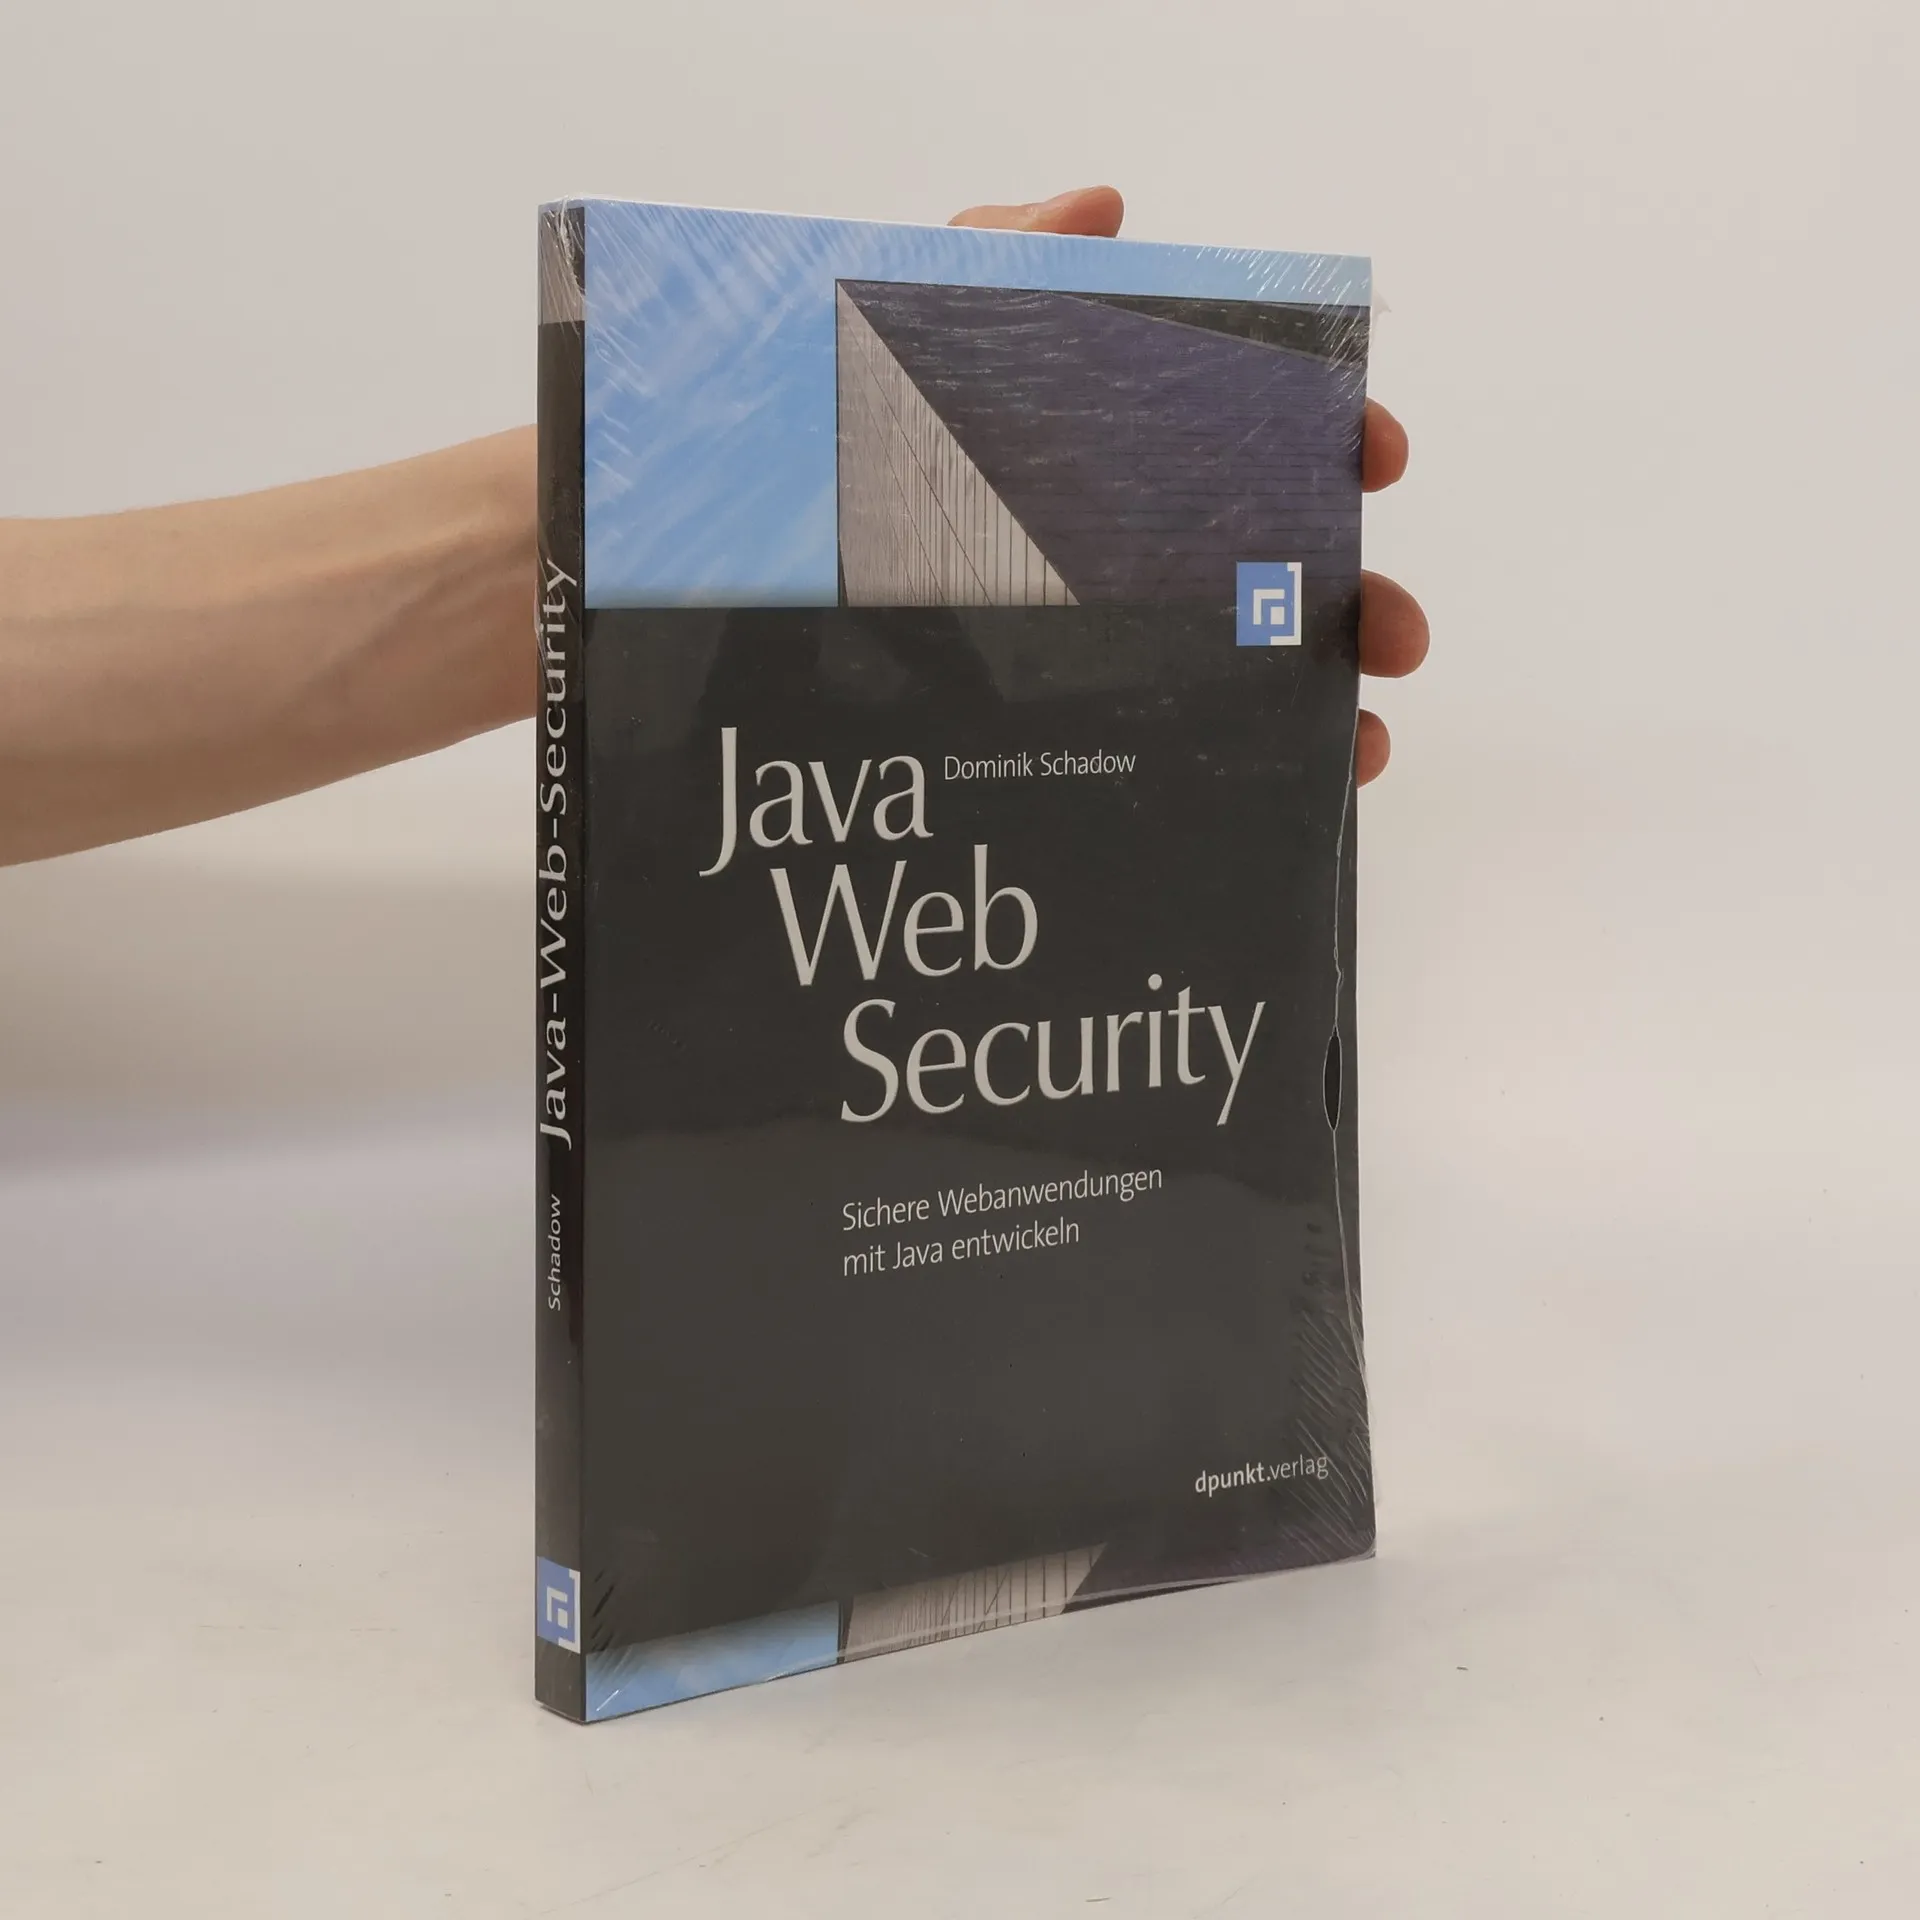
Java-Web-Security, Dominik Schadow
- Język

- Rok wydania
- 2014
- Oprawa
- (miękka)
Metody płatności
Nikt jeszcze nie ocenił.
- Tytuł
- Java-Web-Security
- Podtytuł
- Sichere Webanwendungen mit Java entwickeln
- Język
- niemiecki
- Autorzy
- Dominik Schadow
- Wydawca
- dpunkt-Verl.
- Rok wydania
- 2014
- Oprawa
- miękka
- Liczba stron
- 241
- ISBN10
- 3864901464
- ISBN13
- 9783864901461
- Seria
- Tagi
- Opis
- Java gilt als eine relativ sichere Programmiersprache, unterstützt durch verschiedene Spracheigenschaften und interne Sicherheitsmechanismen, die Entwicklern helfen, sichere Anwendungen zu erstellen. Allerdings können ungewollte Schwachstellen während der Programmierung entstehen, die Angreifern ermöglichen, erfolgreiche Attacken durchzuführen, insbesondere bei Webapplikationen für Intranets oder das Internet. Dieses Buch zeigt Java-Entwicklern, wie sie diesen bekannten Unzulänglichkeiten und Programmierfehlern entgegenwirken können. Es bietet Einblicke in Java-basierte Sicherheitsmechanismen und stellt hilfreiche Tools vor. Sie lernen verschiedene Angriffsformen kennen, darunter Injections wie SQL Injection, Cross-Site Scripting (XSS) und Cross-Site Request Forgery (CSRF). Oftmals ist es nicht notwendig, die gesamte Entwicklungsmethodik oder den Software-Entwicklungsprozess grundlegend zu ändern. Häufig genügen kleine Anpassungen im Code und der eigenen Entwicklungsweise. Die resultierenden Webapplikationen profitieren von erhöhter Sicherheit, wodurch es Angreifern deutlich erschwert wird, sicherheitskritische Programmierfehler auszunutzen. Vorausgesetzt werden Kenntnisse in der Java-Programmierung, insbesondere im Bereich von Webanwendungen.