

Więcej o książce
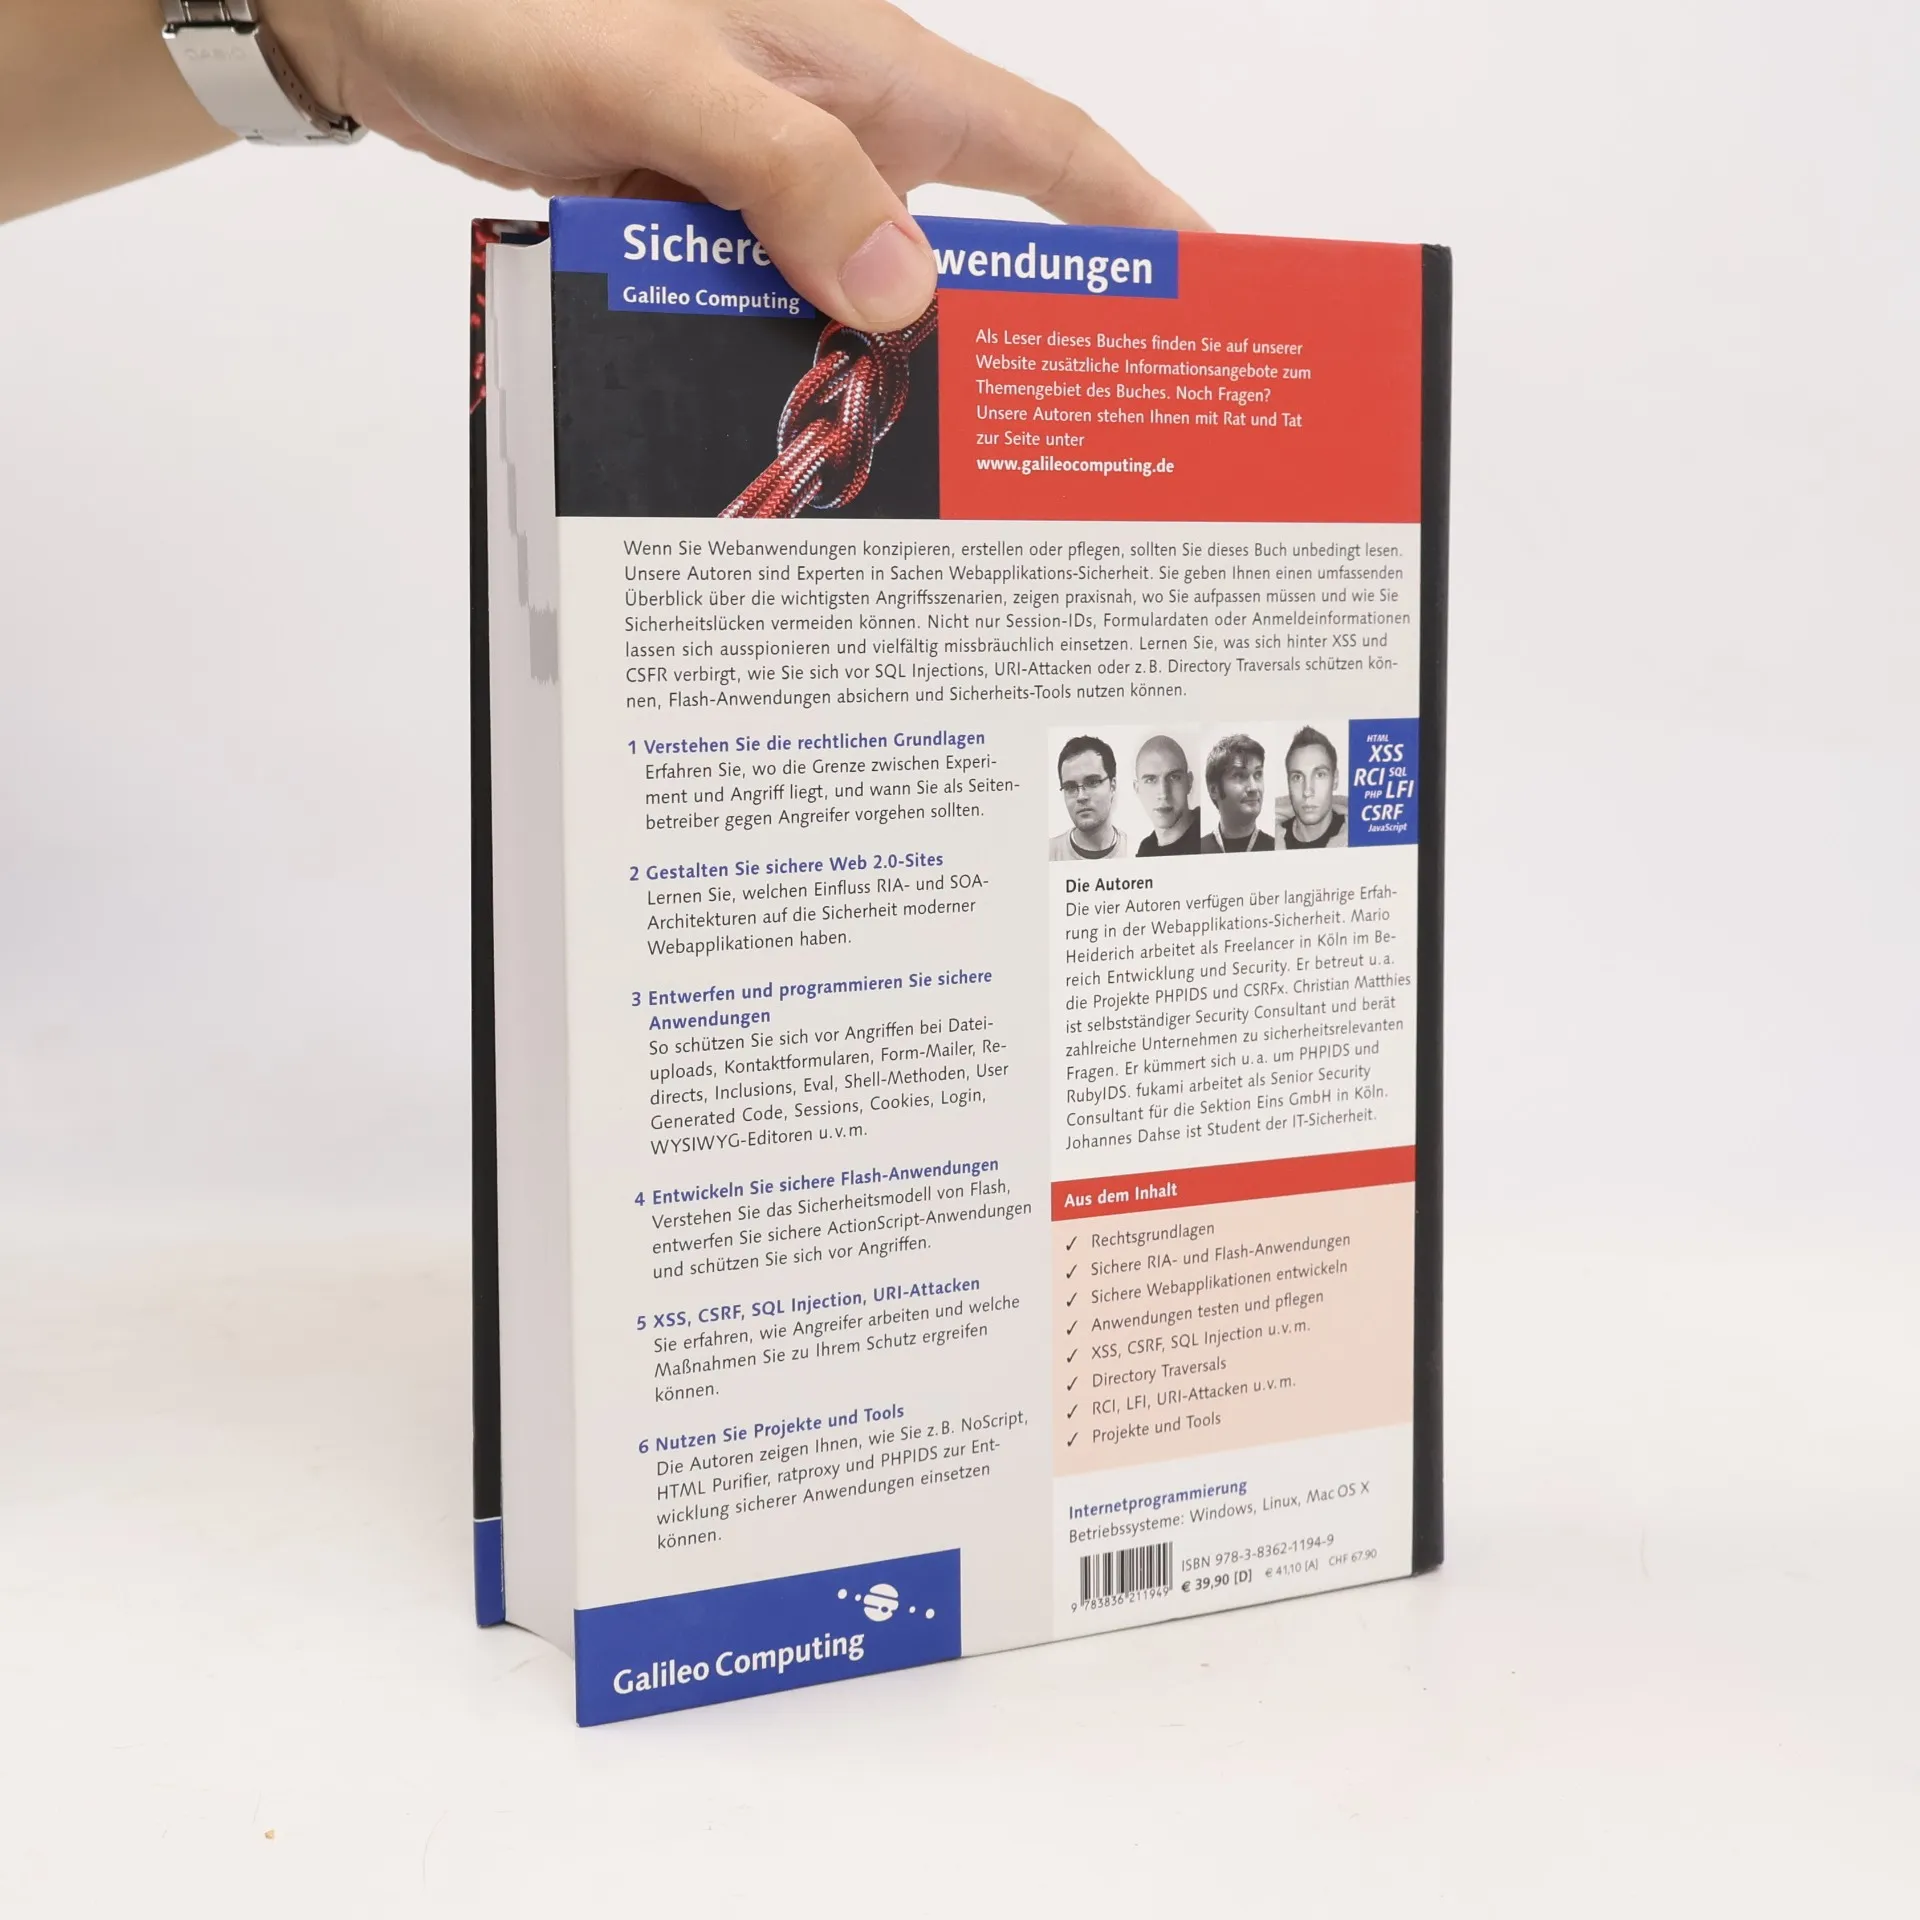
Wenn Sie Webanwendungen konzipieren, erstellen oder pflegen, sollten Sie dieses Buch unbedingt lesen. Die vier Autoren verfügen über langjährige Erfahrung in der Webapplikations-Sicherheit. Sie geben Ihnen einen umfassenden Überblick über die wichtigsten Angriffszenarien, zeigen praxisnah, wo Sie aufpassen müssen und wie Sie Sicherheitslücken vermeiden können. Lernen Sie, was sich hinter XSS und CSFR verbirgt, wie Sie sich vor SQL Injections, URI-Attacken, Directory Traversals schützen können, Flash-Anwendungen absichern und Sicherheits-Tools nutzen können. Aus dem Inhalt: - PHP-Sicherheit - JavaScript-Sicherheit - Flash-Sicherheit - Rechtslage - Sicherheit im Web 2.0 - Sichere Webapplikationen entwickeln - XSS (Cross Site Scripting) - Cross Application Scripting - CSRF - SQL Injections - Directory Traversal - Session-Hijacking - SQL Injection - Web-2-0-Sicherheit -
Zakup książki
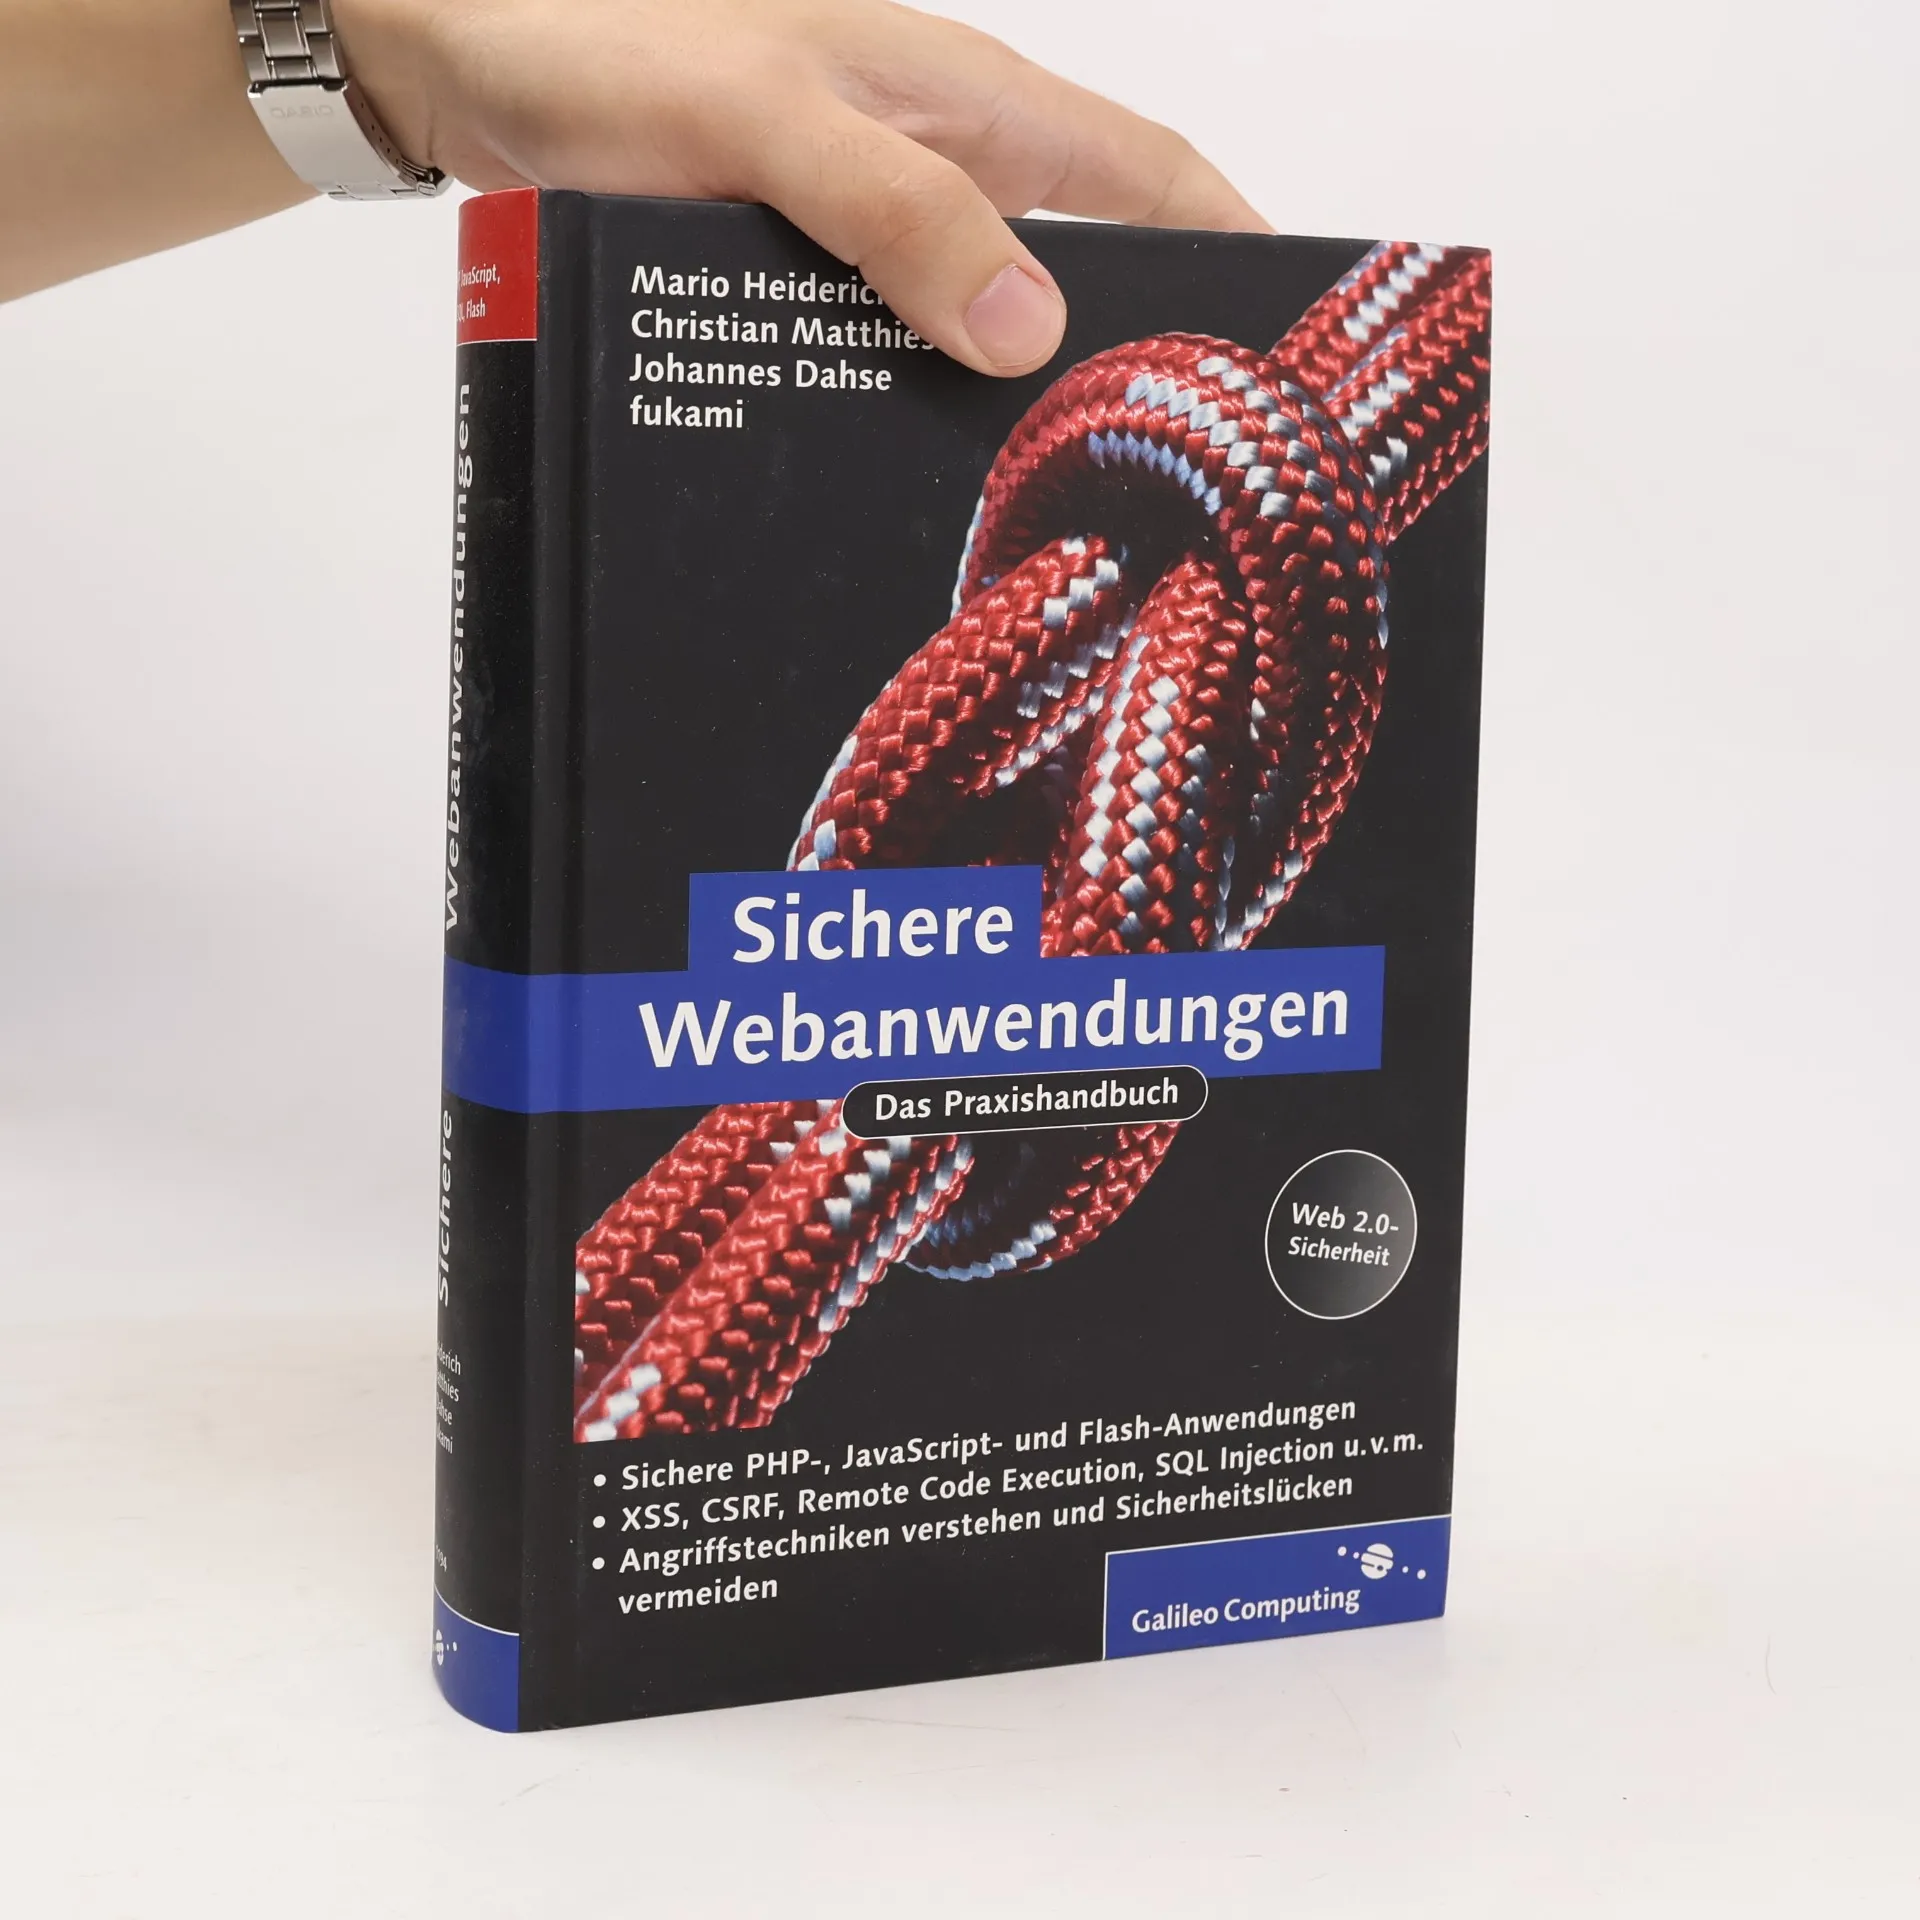
Sichere Webanwendungen, Mario Heiderich, Christian Matthiessen, Johannes Dahse, Fukami
- Język

- Rok wydania
- 2008
- Oprawa
- (twarda),
- Stan książki
- Bardzo dobry
- Cena
- 23,09 zł
Metody płatności
Nikt jeszcze nie ocenił.
- Tytuł
- Sichere Webanwendungen
- Podtytuł
- Das Praxishandbuch
- Język
- niemiecki
- Wydawca
- Galileo Press
- Rok wydania
- 2008
- Oprawa
- twarda
- Liczba stron
- 644
- ISBN10
- 3836211947
- ISBN13
- 9783836211949
- Seria
- Tagi
- Internet, Bezpieczeństwo, Ciastka, JavaScript, PHP, Flash, Ajax
- Opis
- Wenn Sie Webanwendungen konzipieren, erstellen oder pflegen, sollten Sie dieses Buch unbedingt lesen. Die vier Autoren verfügen über langjährige Erfahrung in der Webapplikations-Sicherheit. Sie geben Ihnen einen umfassenden Überblick über die wichtigsten Angriffszenarien, zeigen praxisnah, wo Sie aufpassen müssen und wie Sie Sicherheitslücken vermeiden können. Lernen Sie, was sich hinter XSS und CSFR verbirgt, wie Sie sich vor SQL Injections, URI-Attacken, Directory Traversals schützen können, Flash-Anwendungen absichern und Sicherheits-Tools nutzen können. Aus dem Inhalt: - PHP-Sicherheit - JavaScript-Sicherheit - Flash-Sicherheit - Rechtslage - Sicherheit im Web 2.0 - Sichere Webapplikationen entwickeln - XSS (Cross Site Scripting) - Cross Application Scripting - CSRF - SQL Injections - Directory Traversal - Session-Hijacking - SQL Injection - Web-2-0-Sicherheit -