

Więcej o książce
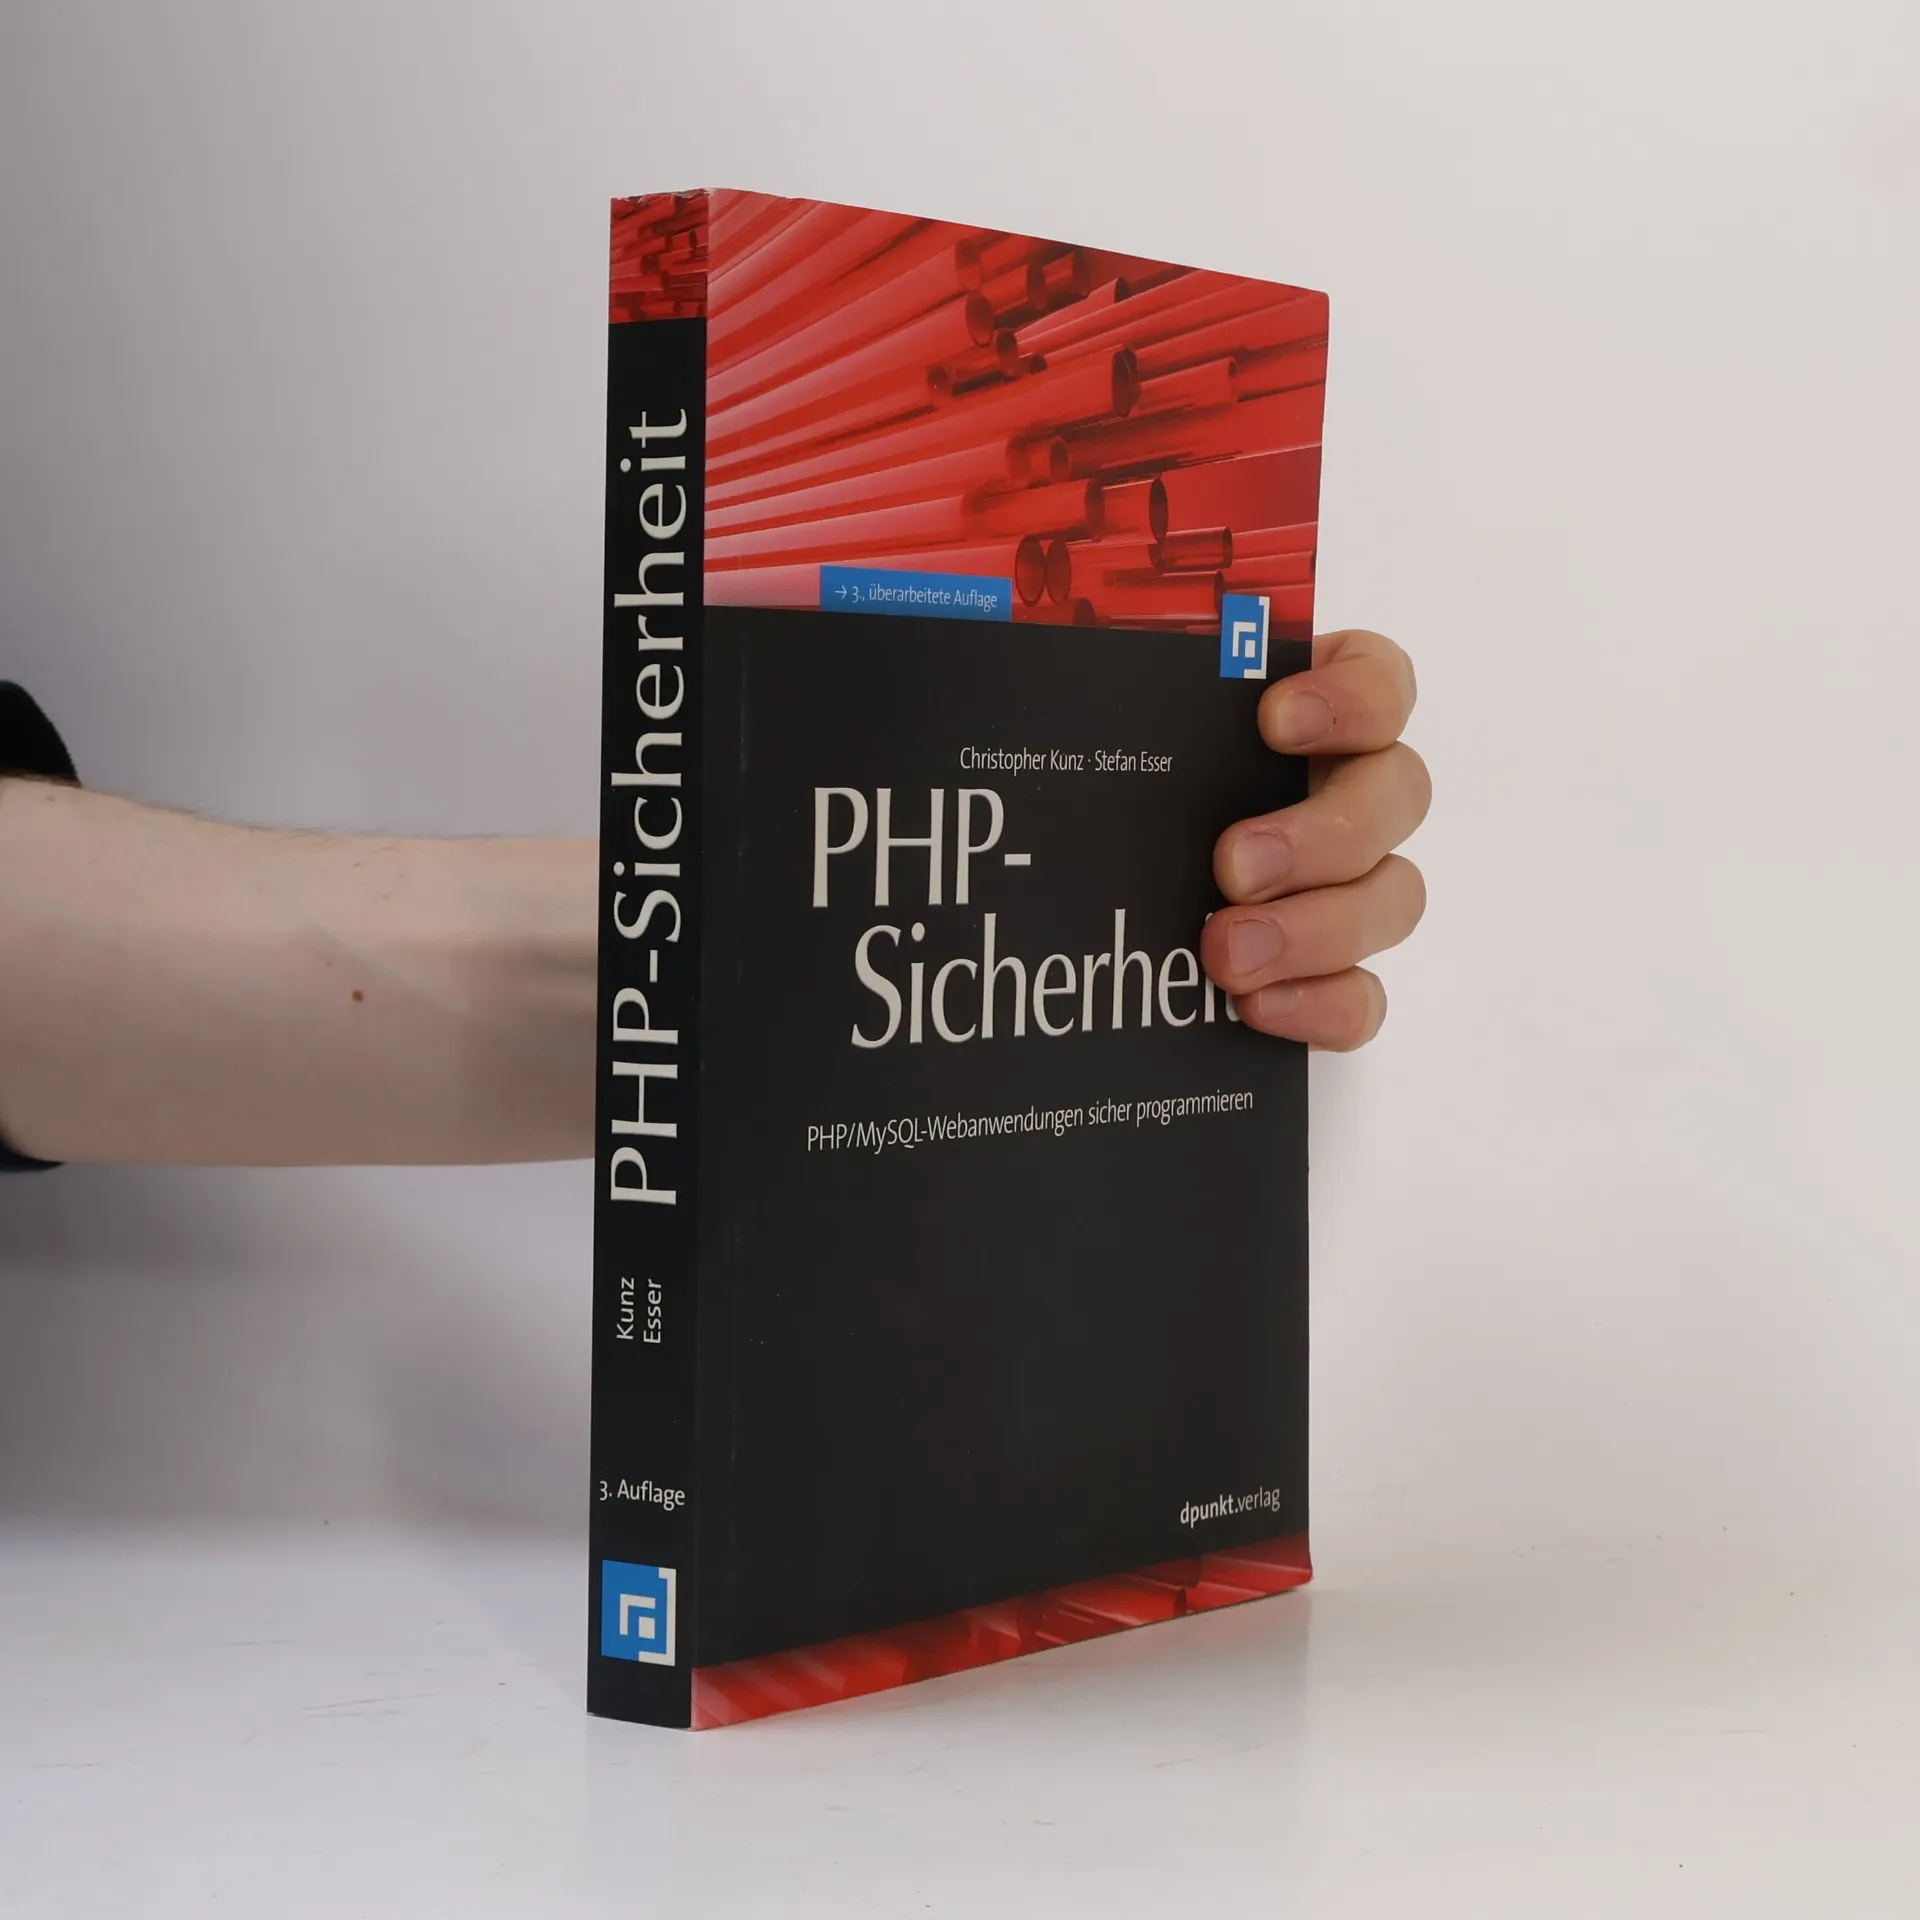
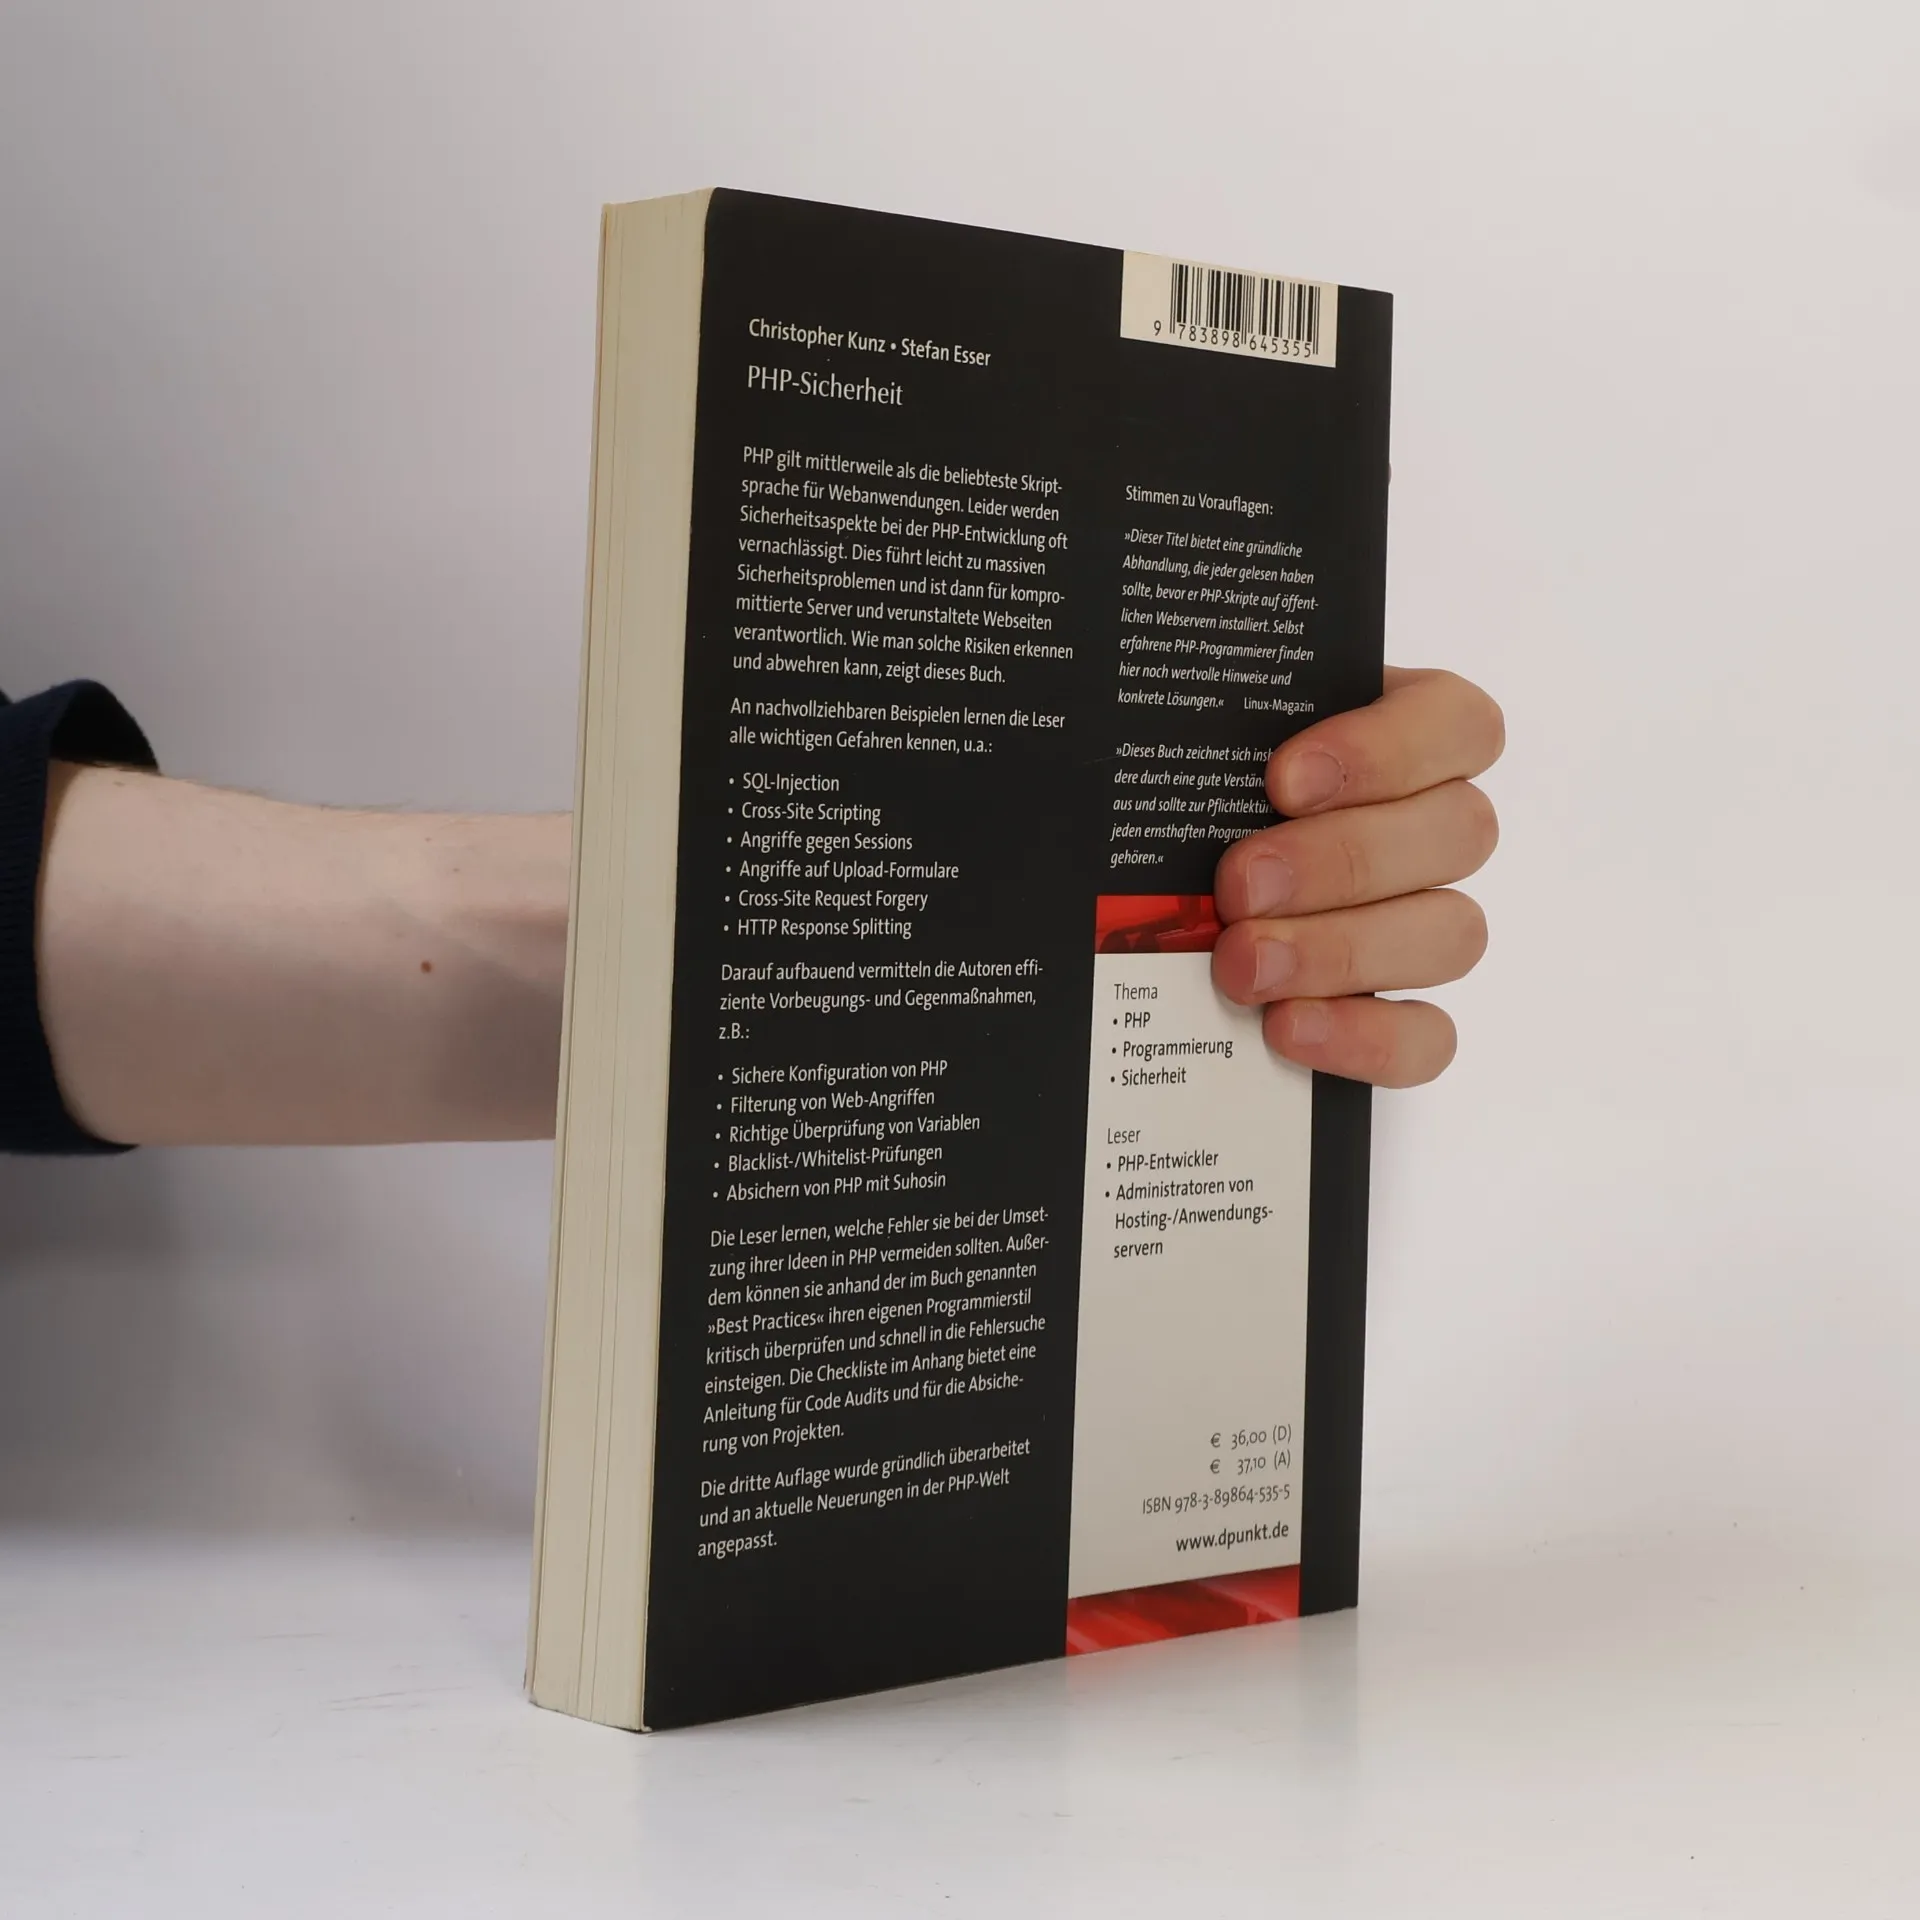
PHP ist die beliebteste Skriptsprache für Webanwendungen, doch Sicherheitsaspekte werden oft vernachlässigt, was zu gravierenden Problemen führen kann. Dieses Buch zeigt, wie man solche Risiken erkennt und abwehrt. Anhand nachvollziehbarer Beispiele lernen die Leser wichtige Gefahren kennen, darunter SQL-Injection, Cross-Site Scripting, Angriffe gegen Sessions, Upload-Formulare, Cross-Site Request Forgery und HTTP Response Splitting. Die Autoren vermitteln zudem effiziente Vorbeugungs- und Gegenmaßnahmen, wie die sichere Konfiguration von PHP, die Filterung von Web-Angriffen, die richtige Überprüfung von Variablen sowie Blacklist-/Whitelist-Prüfungen und die Absicherung von PHP mit Suhosin. Leser erfahren, welche Fehler sie bei der Umsetzung ihrer Ideen in PHP vermeiden sollten und können ihren Programmierstil anhand der „Best Practices“ kritisch überprüfen. Eine Checkliste im Anhang bietet eine Anleitung für Code Audits und die Absicherung von Projekten. Die dritte Auflage wurde gründlich überarbeitet und an aktuelle Neuerungen in der PHP-Welt angepasst. Stimmen zu Vorauflagen loben die gründliche Abhandlung und die gute Verständlichkeit, die das Buch zur Pflichtlektüre für ernsthafte Programmierer machen.


Zakup książki
PHP-Sicherheit, Christopher Kunz
- Język

- Rok wydania
- 2008
- Oprawa
- (miękka),
- Stan książki
- Dobry
- Cena
- 17,64 zł
Metody płatności
Brakuje nam tutaj Twojej recenzji.
- Tytuł
- PHP-Sicherheit
- Język
- niemiecki
- Autorzy
- Christopher Kunz
- Wydawca
- dpunkt-Verl.
- Rok wydania
- 2008
- Oprawa
- miękka
- ISBN10
- 3898645355
- ISBN13
- 9783898645355
- Seria
- Tagi
- Bezpieczeństwo, Linux, PHP
- Ocena
- 3,75 z 5
- Opis
- PHP ist die beliebteste Skriptsprache für Webanwendungen, doch Sicherheitsaspekte werden oft vernachlässigt, was zu gravierenden Problemen führen kann. Dieses Buch zeigt, wie man solche Risiken erkennt und abwehrt. Anhand nachvollziehbarer Beispiele lernen die Leser wichtige Gefahren kennen, darunter SQL-Injection, Cross-Site Scripting, Angriffe gegen Sessions, Upload-Formulare, Cross-Site Request Forgery und HTTP Response Splitting. Die Autoren vermitteln zudem effiziente Vorbeugungs- und Gegenmaßnahmen, wie die sichere Konfiguration von PHP, die Filterung von Web-Angriffen, die richtige Überprüfung von Variablen sowie Blacklist-/Whitelist-Prüfungen und die Absicherung von PHP mit Suhosin. Leser erfahren, welche Fehler sie bei der Umsetzung ihrer Ideen in PHP vermeiden sollten und können ihren Programmierstil anhand der „Best Practices“ kritisch überprüfen. Eine Checkliste im Anhang bietet eine Anleitung für Code Audits und die Absicherung von Projekten. Die dritte Auflage wurde gründlich überarbeitet und an aktuelle Neuerungen in der PHP-Welt angepasst. Stimmen zu Vorauflagen loben die gründliche Abhandlung und die gute Verständlichkeit, die das Buch zur Pflichtlektüre für ernsthafte Programmierer machen.