

Więcej o książce
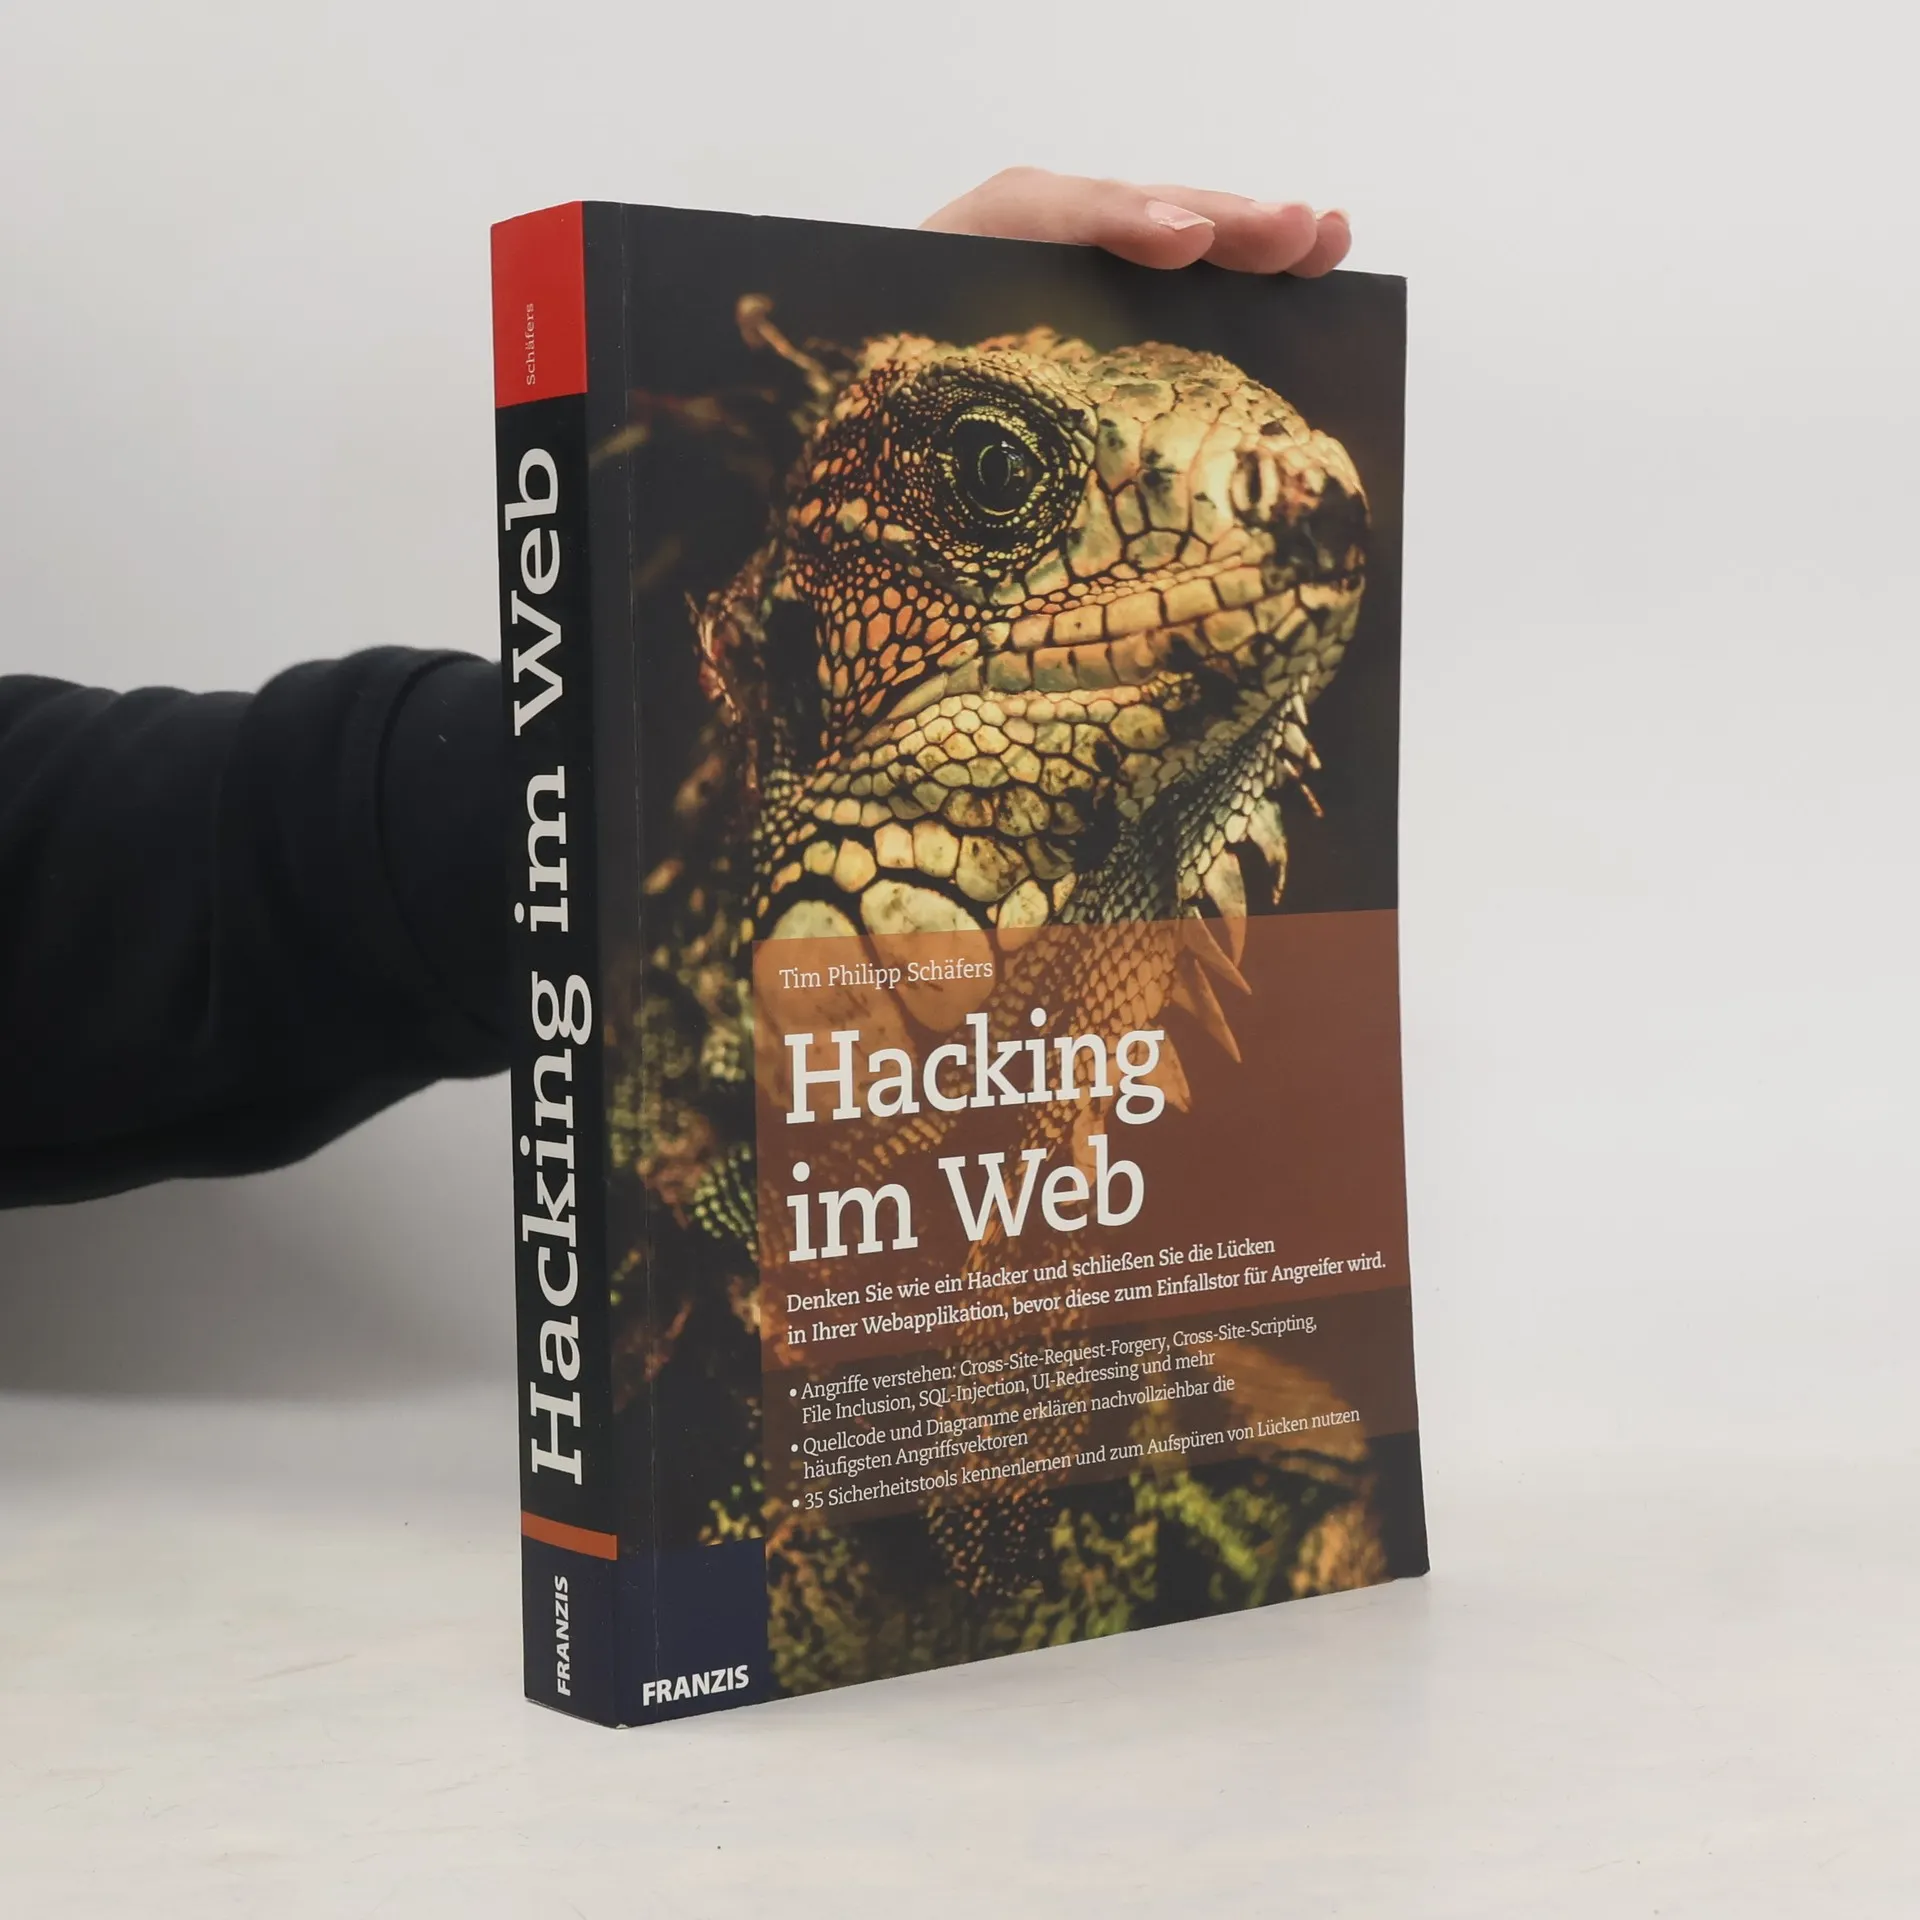
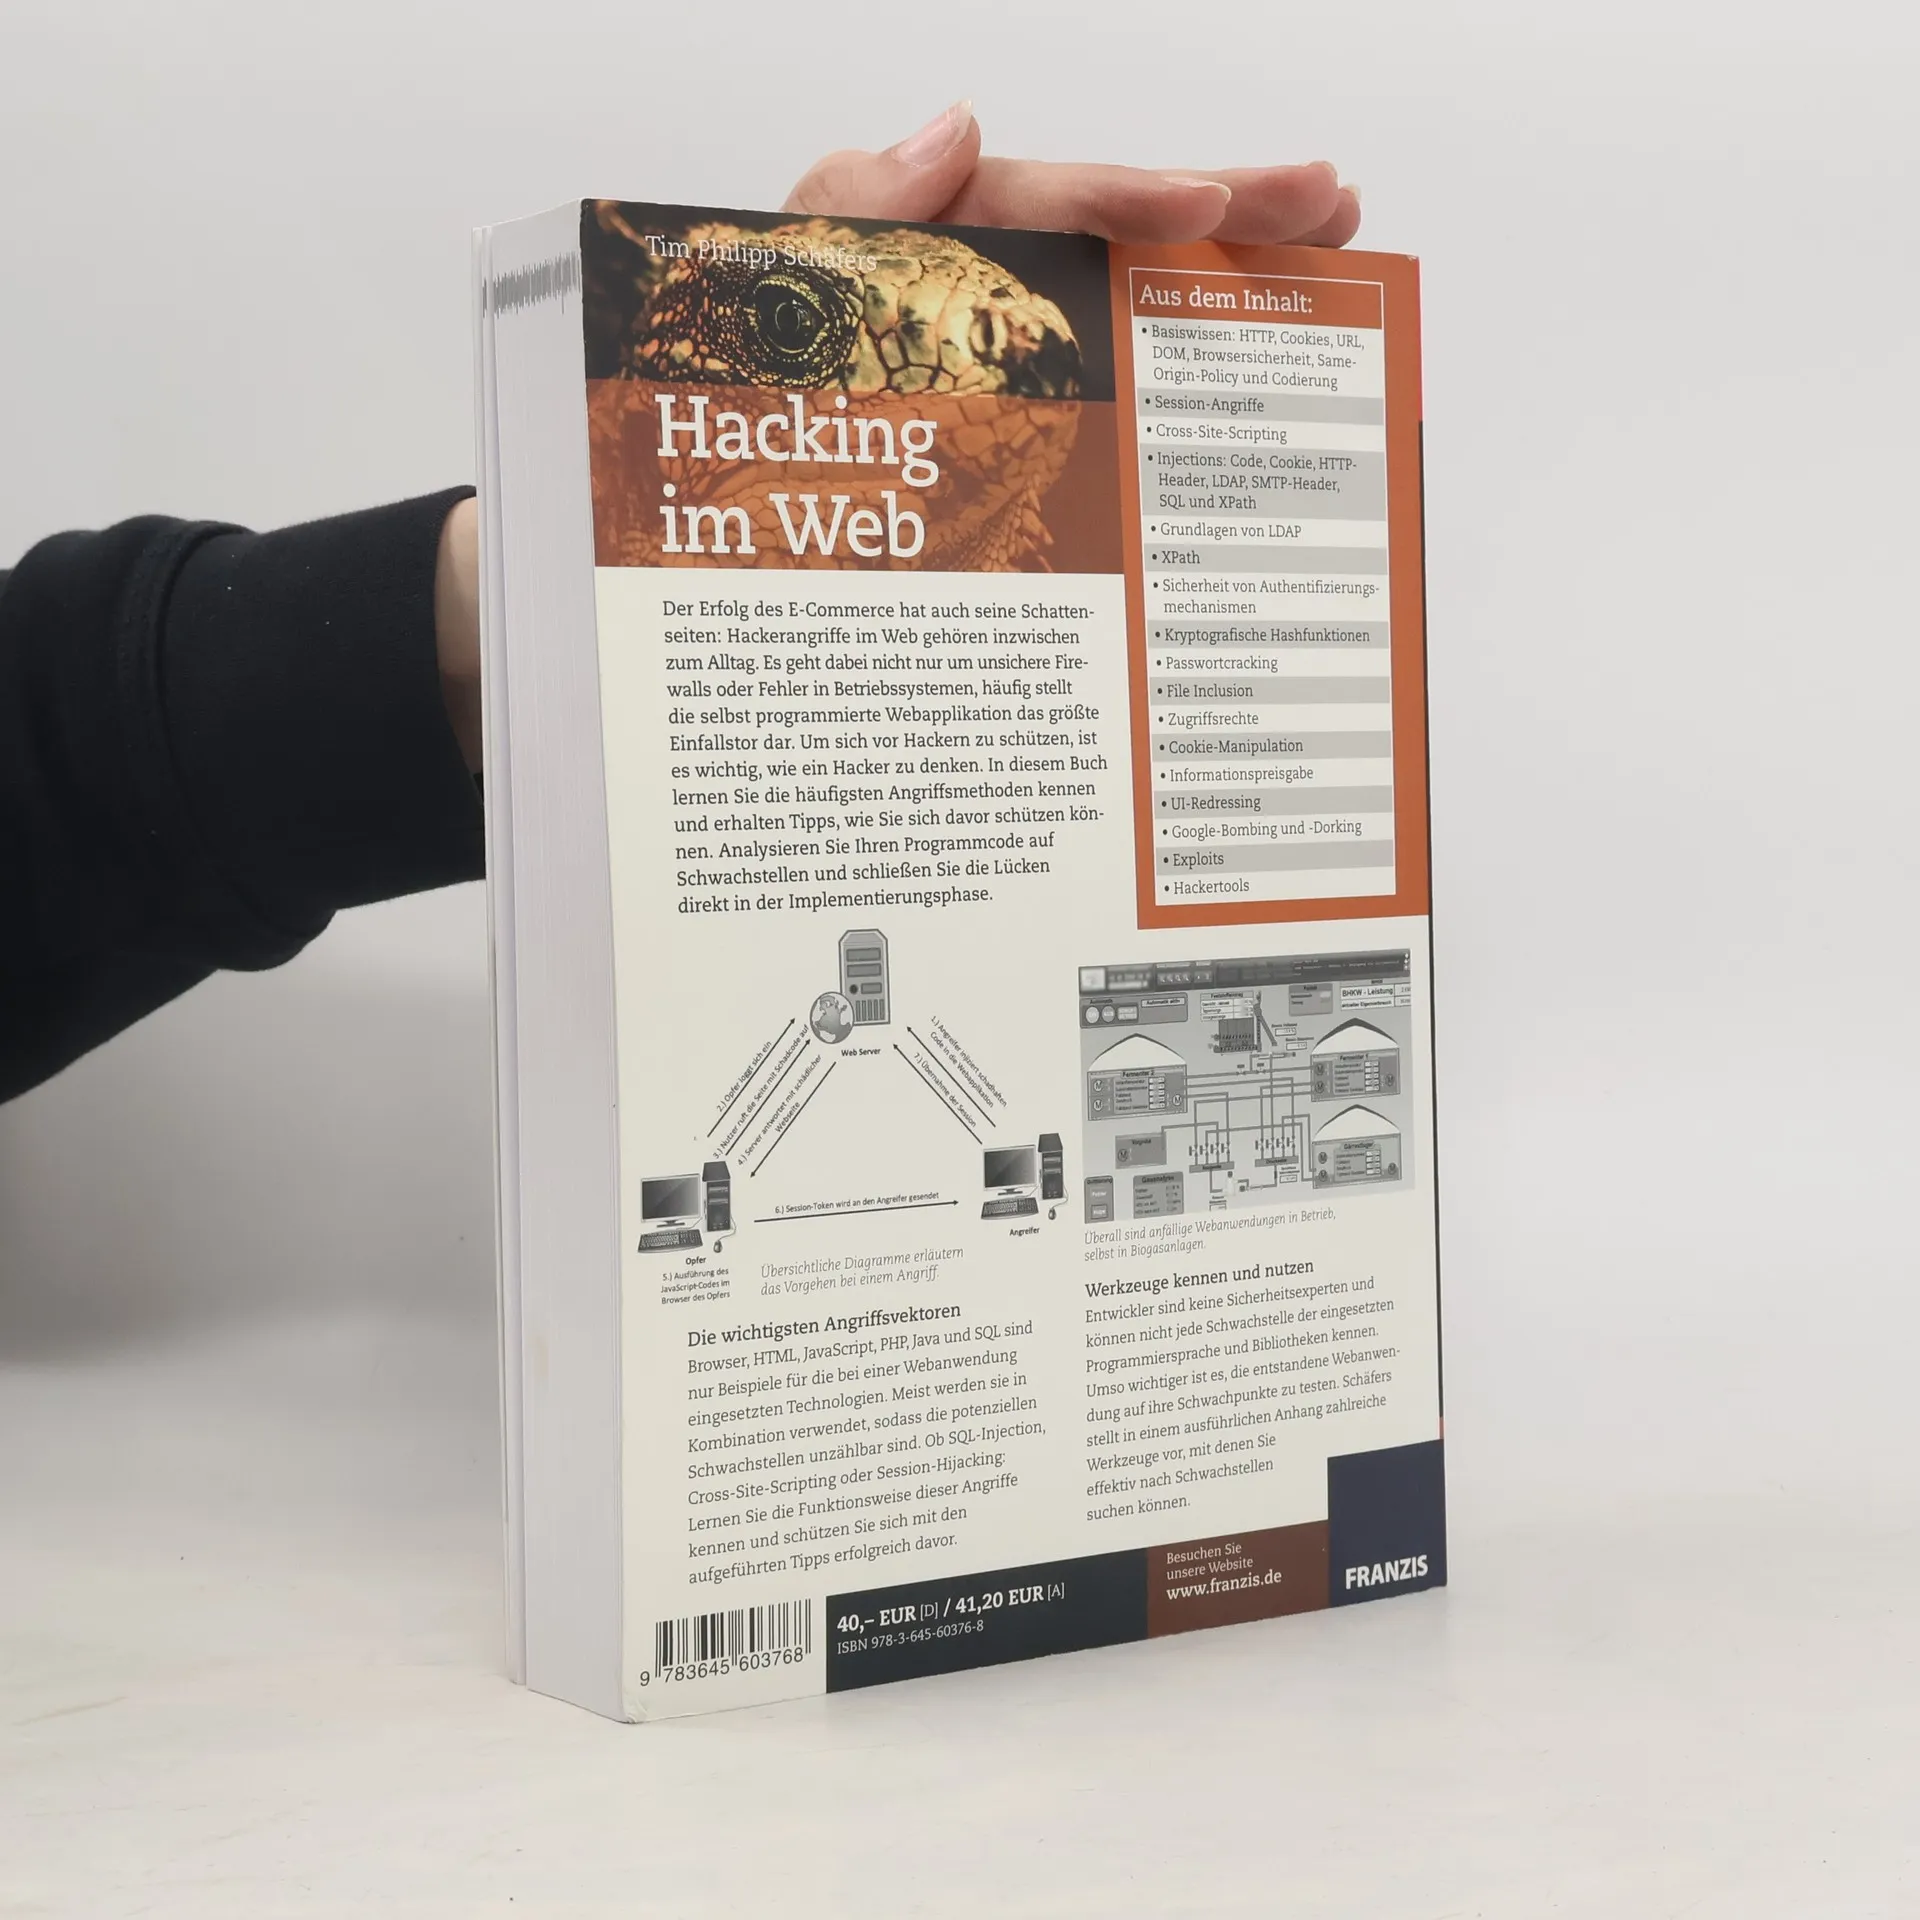
Der Erfolg des E-Commerce bringt auch Herausforderungen mit sich, insbesondere durch alltägliche Hackerangriffe. Oft sind nicht nur unsichere Firewalls oder Betriebssystemfehler das Problem, sondern auch selbst programmierte Webanwendungen, die als Einfallstore dienen. Um sich effektiv vor Hackern zu schützen, ist es entscheidend, deren Denkweise zu verstehen. In diesem Buch werden die häufigsten Angriffsmethoden vorgestellt und Tipps zur Abwehr gegeben. Es wird empfohlen, den Programmcode auf Schwachstellen zu analysieren und diese bereits in der Implementierungsphase zu beheben. Wichtige Angriffsvektoren wie Browser, HTML, JavaScript, PHP, Java und SQL werden behandelt, da sie oft in Kombination verwendet werden und somit zahlreiche potenzielle Schwachstellen bieten. Zu den behandelten Angriffen gehören SQL-Injection, Cross-Site-Scripting und Session-Hijacking. Zudem wird erläutert, dass Entwickler keine Sicherheitsexperten sind und daher die Webanwendung auf Schwachstellen getestet werden muss. Ein ausführlicher Anhang bietet eine Vielzahl von Werkzeugen zur effektiven Schwachstellensuche. Weitere Themen sind HTTP, Cookies, Browsersicherheit, Session-Angriffe, Kryptografie, Passwortcracking und mehr. Diagramme veranschaulichen die Angriffsstrategien, während anfällige Webanwendungen in vielen Bereichen, sogar in Biogasanlagen, präsent sind.

Zakup książki
Hacking im Web, Tim Philipp Schäfers
- Język

- Rok wydania
- 2016
- Oprawa
- (miękka)
Metody płatności
Nikt jeszcze nie ocenił.
- Tytuł
- Hacking im Web
- Język
- niemiecki
- Autorzy
- Tim Philipp Schäfers
- Wydawca
- Franzis
- Rok wydania
- 2016
- Oprawa
- miękka
- Liczba stron
- 504
- ISBN10
- 364560376X
- ISBN13
- 9783645603768
- Seria
- Tagi
- Opis
- Der Erfolg des E-Commerce bringt auch Herausforderungen mit sich, insbesondere durch alltägliche Hackerangriffe. Oft sind nicht nur unsichere Firewalls oder Betriebssystemfehler das Problem, sondern auch selbst programmierte Webanwendungen, die als Einfallstore dienen. Um sich effektiv vor Hackern zu schützen, ist es entscheidend, deren Denkweise zu verstehen. In diesem Buch werden die häufigsten Angriffsmethoden vorgestellt und Tipps zur Abwehr gegeben. Es wird empfohlen, den Programmcode auf Schwachstellen zu analysieren und diese bereits in der Implementierungsphase zu beheben. Wichtige Angriffsvektoren wie Browser, HTML, JavaScript, PHP, Java und SQL werden behandelt, da sie oft in Kombination verwendet werden und somit zahlreiche potenzielle Schwachstellen bieten. Zu den behandelten Angriffen gehören SQL-Injection, Cross-Site-Scripting und Session-Hijacking. Zudem wird erläutert, dass Entwickler keine Sicherheitsexperten sind und daher die Webanwendung auf Schwachstellen getestet werden muss. Ein ausführlicher Anhang bietet eine Vielzahl von Werkzeugen zur effektiven Schwachstellensuche. Weitere Themen sind HTTP, Cookies, Browsersicherheit, Session-Angriffe, Kryptografie, Passwortcracking und mehr. Diagramme veranschaulichen die Angriffsstrategien, während anfällige Webanwendungen in vielen Bereichen, sogar in Biogasanlagen, präsent sind.